
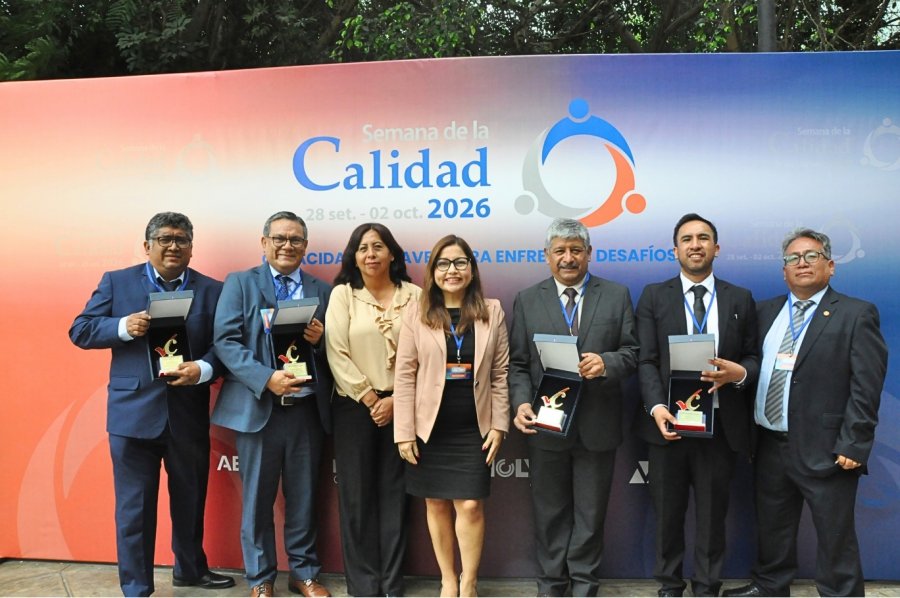
ENOSA fue reconocida por la Sociedad Nacional de Industrias (SNI) durante la Semana de la Calidad 2026 por implementar las certificaciones ISO 37001, de Gestión Antisoborno, e ISO 27001, de Gestión de Seguridad de la Información. Ambos estándares forman parte de su Sistema Integrado de Gestión y están orientados a fortalecer los procesos internos, prevenir riesgos, proteger la información y promover la mejora continua en las operaciones de la empresa eléctrica.
ISO 27001: protección de datos y seguridad de la información
La implementación de la ISO 27001 permite a ENOSA reforzar la protección de los datos y la gestión de los riesgos relacionados con la seguridad de la información. Este estándar contribuye a reducir la posibilidad de brechas de seguridad y a fortalecer la confianza de los clientes y socios.
Asimismo, promueve una cultura de seguridad de la información entre los colaboradores, mediante prácticas orientadas a proteger los datos y gestionar los riesgos asociados a su tratamiento.
ISO 37001: prevención del soborno y otros riesgos
La certificación ISO 37001 está orientada a prevenir y mitigar los riesgos relacionados con el soborno. En el caso de ENOSA, su implementación también forma parte de los esfuerzos para fortalecer la prevención frente al fraude, el lavado de activos y el financiamiento del terrorismo (LAFT).
Este estándar contribuye a consolidar una cultura organizacional basada en la integridad, la prevención y el cumplimiento de los procedimientos establecidos.
Sistema Integrado de Gestión impulsa la mejora continua
La aplicación de ambas certificaciones también permite optimizar los procesos internos y fortalecer las competencias de los colaboradores, con el propósito de promover una gestión más eficiente y orientada a la mejora continua.
El reconocimiento otorgado por la SNI durante la Semana de la Calidad 2026 destaca el trabajo desarrollado por ENOSA para consolidar sistemas de gestión que contribuyan a una operación segura, íntegra y eficiente, bajo estándares internacionales.
